درباره چطور رمز عبور امن بسازیم؟
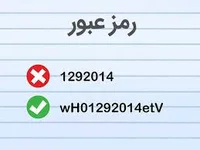
اگر دنبال این هستید که «چطور رمز عبور امن بسازیم؟» پاسخ کوتاه این است: رمزی انتخاب کنید که هم برای شما قابل نگهداری باشد و هم برای مهاجم قابل حدسزدن نباشد. رمزهای ۸ کاراکتری ساده، تاریخ تولد، شماره موبایل، نام تیم فوتبال یا الگوهای تکراری مثل 123456 هنوز هم جزو رایجترین انتخابها هستند و دقیقاً به همین دلیل سریعتر شکسته میشوند. یک رمز امن معمولاً باید حداقل ۱۲ کاراکتر داشته باشد و از سه یا چهار گروه متفاوت ساخته شود؛ یعنی حروف کوچک، حروف بزرگ، عدد و نشانههایی مثل !، @ یا #. اگر این اصل را رعایت کنید، حتی بدون حفظکردن یک ترکیب عجیب، میتوانید سطح امنیت حسابهای بانکی، ایمیل، روبیکا، دیجیکالا، و سرویسهای دولتی را چند پله بالاتر ببرید.
برای انتخاب درست، اول ببینید رمز را برای چه حسابی میخواهید. برای حسابهای حساس مثل ایمیل اصلی، بانک، ابلاغیه الکترونیکی یا پنلهای مدیریتی، رمز ۱۴ تا ۱۶ کاراکتری منطقیتر است و بهتر است کاملاً یکتا باشد. برای سرویسهای کمخطرتر هم رمز ۱۲ کاراکتری با ساختار قوی کافیتر است. قیمت «امنیت رمز» شاید عددی نداشته باشد، اما هزینه نشت اطلاعات میتواند چندین برابر باشد؛ کافی است نگاهی به گزارشهای امنیتی شرکتهای جهانی مثل Microsoft و Google بیندازید که همچنان روی اهمیت رمزهای طولانی و احراز هویت دومرحلهای تأکید دارند. اگر خواستید رمز را یادداشت کنید، آن را روی کاغذِ در دسترس همه نگذارید؛ یک دفترچه امن یا مدیر رمز عبور مطمئن، انتخاب بسیار بهتری است.
در خرید یا انتخاب ابزارهای مرتبط با رمز هم باید حواستان به چند نکته باشد. اگر قرار است از برنامه مدیریت رمز استفاده کنید، سراغ نسخههای معتبر بروید که هم در اندروید و هم آیفون پشتیبانی دارند و قابلیت همگامسازی امن ارائه میکنند. هنگام بررسی گزینهها، به مواردی مثل قفل با اثرانگشت، پشتیبانگیری رمزنگاریشده، هشدار نشت اطلاعات و امکان تولید رمز تصادفی توجه کنید. در بازار ایران، کاربران معمولاً بین راهحلهای داخلی و خارجی، یا بین افزونههای مرورگر و اپهای مستقل مقایسه میکنند؛ اینجا مهمتر از برند، شفافیت درباره امنیت، سابقه آپدیت و پشتیبانی است. اگر از سرویسهایی مثل Google Password Manager یا Microsoft Authenticator استفاده میکنید، حتماً ورود دومرحلهای را فعال نگه دارید تا حتی لو رفتن رمز هم بهتنهایی کافی نباشد.
جمعبندی ساده است: رمز امن، رمزی نیست که فقط عجیب باشد؛ رمزی است که هم طول مناسب داشته باشد، هم تکراری نباشد، هم به اطلاعات شخصی شما وصل نباشد. اگر هنوز برای ساخت رمز ایده ندارید، یک جمله طولانی و اختصاصی بسازید، حروف اول کلمات را بردارید، بعضی حروف را با عدد یا نماد جایگزین کنید و برای هر حساب، نسخهای متفاوت داشته باشید. همین امروز رمز حسابهای مهمتان را بررسی کنید: اگر کمتر از ۱۲ کاراکتر است، اگر همهجا یکی است، یا اگر از الگوهای ساده مثل 1234 و qwerty استفاده کردهاید، زمان تغییرش رسیده. یک رمز امن، در کنار احراز هویت دومرحلهای و مدیر رمز عبور، سادهترین و مؤثرترین سپر شما در برابر سرقت حساب است.
«برای انتخاب درست، اول ببینید رمز را برای چه حسابی میخواهید»
جستجوهای مرتبط مردم
گالری تصاویر
پرسشهای پرتکرار
چطور رمز عبور امن بسازیم که یادمان هم بماند؟
یک جمله طولانی و اختصاصی بسازید، از حروف اول کلمات استفاده کنید و چند حرف را با عدد یا نماد جایگزین کنید؛ مثلاً یک عبارت ۱۲ تا ۱۶ کاراکتری که فقط برای خودتان معنی دارد.
رمز امن چند کاراکتر باید باشد؟
برای حسابهای معمولی ۱۲ کاراکتر به بالا پیشنهاد میشود و برای ایمیل اصلی، بانک و سرویسهای مهم، ۱۴ تا ۱۶ کاراکتر انتخاب مطمئنتری است.
آیا استفاده از نام و تاریخ تولد در رمز امن است؟
خیر. نام، تاریخ تولد، شماره موبایل و شماره ملی بهراحتی قابل حدس یا قابل جستوجو هستند و نباید در رمز عبور استفاده شوند.
برای روبیکا یا دیجیکالا چطور رمز قوی بگذاریم؟
برای هر سرویس یک رمز جداگانه بسازید، حداقل ۱۲ کاراکتر انتخاب کنید و از رمز تکراری حسابهای دیگر استفاده نکنید.
اگر رمزهای زیادی داشته باشیم، چطور مدیریت کنیم؟
استفاده از مدیر رمز عبور بهترین راه است؛ این ابزارها رمزها را ذخیره، دستهبندی و حتی رمز تصادفی قوی تولید میکنند.
آیا تغییر دادن حروف به عدد مثل a@i کافی است؟
نه، این فقط یک ترفند جزئی است. طول رمز، یکتابودن آن و عدم استفاده از الگوهای قابل حدس مهمتر از چند جایگزینی ساده است.
رمز عبور با حروف فارسی بهتر است یا انگلیسی؟
بیشتر سرویسها برای رمز عبور از کاراکترهای لاتین پشتیبانی میکنند؛ بهتر است از ترکیب حروف انگلیسی، عدد و نماد استفاده کنید مگر اینکه سرویس مشخصاً چیز دیگری بخواهد.
چطور بفهمیم رمزمان ضعیف است؟
اگر رمزتان کوتاهتر از ۱۲ کاراکتر است، در چند حساب تکرار شده، یا شامل اطلاعات شخصی و الگوهای ساده است، ضعیف محسوب میشود.
آیا احراز هویت دومرحلهای لازم است؟
بله، مخصوصاً برای ایمیل، بانک، شبکههای اجتماعی و حسابهای کاری. اگر رمز لو برود، لایه دوم امنیتی جلوی ورود غیرمجاز را میگیرد.
رمز امن را کجا نگه داریم؟
بهتر است از مدیر رمز عبور استفاده کنید یا آن را در محلی امن و آفلاین نگه دارید؛ یادداشت روی پیامرسان یا فایل بدون رمزگذاری توصیه نمیشود.
مقایسه روشهای ساخت رمز عبور امن
| روش | امنیت | یادسپاری | مناسب برای |
|---|---|---|---|
| رمز کوتاه و ساده | پایین | خیلی آسان | هیچکدام از حسابهای مهم |
| رمز ترکیبی 12 کاراکتری | متوسط رو به بالا | متوسط | حسابهای معمولی و روزمره |
| عبارت عبور 15 تا 16 کاراکتری | بالا | خوب | ایمیل، شبکه اجتماعی، خرید آنلاین |
| رمز تصادفی با مدیر رمز عبور | خیلی بالا | بدون نیاز به حفظ | بانک، ایمیل اصلی، پنلهای حساس |
| رمز تکراری بین چند حساب | خیلی پایین | آسان | نامناسب و پرریسک |
اصطلاحات کلیدی
- طول رمز
- تعداد کاراکترهای رمز عبور؛ هرچه بیشتر باشد، شکستن آن سختتر میشود.
- رمز یکتا
- رمزی که فقط برای یک حساب استفاده میشود و در جای دیگری تکرار نمیشود.
- احراز هویت دومرحلهای
- لایه امنیتی اضافه که علاوه بر رمز، یک کد یا تأیید دوم هم میخواهد.
- مدیر رمز عبور
- برنامهای برای ذخیره، تولید و پرکردن خودکار رمزها بهصورت امن.
- رمز تصادفی
- رمزی که توسط الگوریتم تولید میشود و الگوی قابل حدس ندارد.
- نماد یا Special Character
- کاراکترهایی مثل !، @، #، $ و % که پیچیدگی رمز را افزایش میدهند.
- Brute Force
- روش حدسزدن رمز با امتحانکردن تعداد زیادی ترکیب.
- Credential Stuffing
- استفاده از رمزهای لو رفته در یک سرویس برای ورود به سرویسهای دیگر.
- Passphrase
- عبارت عبور طولانی و چندکلمهای که از رمز کوتاه امنتر است.
- هش
- خروجی رمزنگاریشدهای که برای ذخیره امن رمزها در سیستمها استفاده میشود.
- رمزنگاری
- فرآیند تبدیل داده به شکل غیرقابلخواندن برای افراد غیرمجاز.
- نشت اطلاعات
- وقتی دادههای کاربران، از جمله رمزها، بهصورت ناخواسته فاش میشوند.
منابع پراستناد
- asriran.com۱ مقاله
- digiato.com۱ مقاله
- akharinkhabar.ir۱ مقاله
- farsnews.ir۱ مقاله
- weex.com۱ مقاله
- tasnimnews.ir۱ مقاله